Avant de brancher une IA à vos données : la grille de décision pour une PME
Une méthode en cinq étapes pour évaluer un outil IA, limiter les données exposées et lancer un pilote réversible sans confondre démo et décision.
Sommaire
- Le vrai sujet n’est pas « quel outil est le meilleur ? »
- Étape 1 · Décrire le travail avant de tester l’outil
- Étape 2 · Classer les données par exposition
- Étape 3 · Interroger le fournisseur, preuves à l’appui
- Étape 4 · Tester sur un jeu de cas, pas sur une belle démo
- Étape 5 · Brancher le minimum, avec une sortie de secours
- La fiche de décision à remplir en vingt minutes
- Ce qui échoue souvent
- La décision finale : continuer, réduire ou arrêter
- Sources officielles et liens utiles
Une démonstration réussie ne prouve pas qu’un outil IA mérite vos données.
Elle prouve seulement qu’il sait produire quelque chose dans un contexte préparé.
Entre cette démo et un usage réel, il reste des questions très concrètes : quelles données entrent, qui peut les voir, ce que le fournisseur en fait, comment une erreur est repérée, et comment arrêter le service sans perdre le travail de l’équipe.
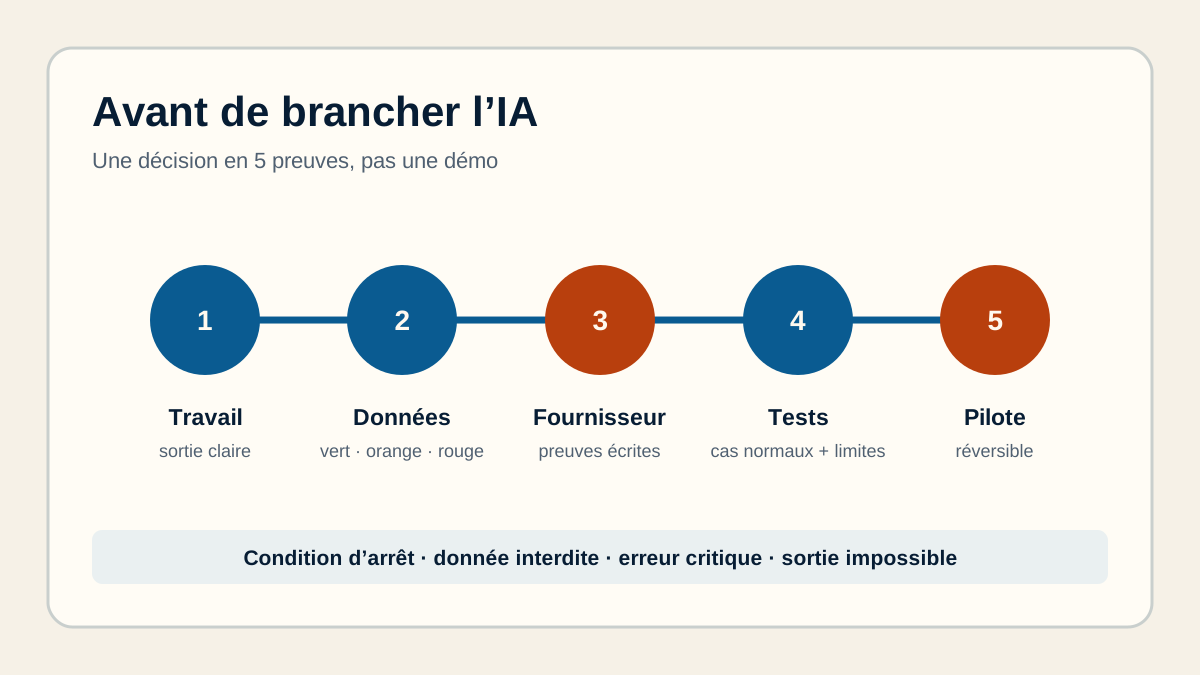
Schéma original BâtisseurIA, créé pour cet article en 2026. Crédit : BâtisseurIA / Aymane Abdennour. Licence : CC BY 4.0. Il s’agit d’une grille de cadrage, pas d’une certification de fournisseur.
Ce guide vous aide à passer d’un enthousiasme vague à une décision documentée. À la fin, vous aurez une fiche de pilote, une liste de données autorisées, des critères de sortie et une condition d’arrêt.
Le vrai sujet n’est pas « quel outil est le meilleur ? »
La question utile est : quel outil est suffisamment bon pour ce travail précis, avec le niveau de risque que nous pouvons réellement maîtriser ?
Un même service peut être acceptable pour reformuler un texte public et inadapté pour analyser des dossiers clients. Le nom du modèle ne suffit pas à répondre. Il faut regarder le cas d’usage, le contrat, les réglages, les personnes concernées et la possibilité de revenir en arrière.
La CNIL recommande de partir d’un besoin concret, puis de confronter ce besoin aux caractéristiques de l’outil et de l’offre. Elle invite notamment les TPE et PME à examiner la gestion des données, la fiabilité du fournisseur, les compétences nécessaires et le coût global dans sa fiche pratique sur le choix d’une solution d’IA générative.
Étape 1 · Décrire le travail avant de tester l’outil
Commencez par une phrase observable :
« À partir de X, le système prépare Y, puis une personne décide Z. »
Exemple : « À partir d’un formulaire de demande entrante, le système extrait le sujet et prépare une proposition de réponse, puis un chargé de compte valide l’envoi. »
Cette phrase oblige à séparer trois choses souvent mélangées : l’entrée, la sortie et la décision. Elle évite aussi de choisir une IA parce qu’elle est populaire alors que le problème est peut-être un formulaire mal conçu ou une règle de routage absente.
Ajoutez quatre éléments :
- le volume : combien de cas par semaine et quelle durée de traitement aujourd’hui ;
- la qualité attendue : exactitude, ton, format, délai ou complétude ;
- l’erreur acceptable : une correction humaine, un retard, un refus ou un incident ;
- le propriétaire : la personne qui valide le pilote et répond aux exceptions.
Si vous ne pouvez pas nommer une sortie et un propriétaire, le test est trop flou pour commencer.
Étape 2 · Classer les données par exposition
Ne copiez pas un dossier réel dans une interface pour « voir ce que ça donne ». Constituez d’abord trois niveaux.
Niveau vert · données publiques ou fictives
Exemples : une page de votre site, une FAQ publiée, des noms inventés, des factures de test. Elles servent à vérifier le format de sortie et les limites générales sans exposer une personne réelle.
Niveau orange · données internes non sensibles
Exemples : procédure interne, catalogue produit, compte rendu non nominatif. Elles nécessitent tout de même un compte professionnel, une règle d’accès et une vérification des conditions du fournisseur.
Niveau rouge · données personnelles, confidentielles ou stratégiques
Exemples : dossiers salariés, informations de santé, contrats non publics, secrets commerciaux, identifiants et données de clients. Elles ne doivent pas entrer dans le pilote tant que la finalité, les rôles, les durées de conservation, les sous-traitants et les garanties contractuelles ne sont pas compris.
La pseudonymisation aide, mais elle ne transforme pas automatiquement une donnée en donnée anonyme. Gardez la table de correspondance séparée et demandez-vous si une personne peut encore être réidentifiée par recoupement.
La CNIL rappelle que la finalité et la proportionnalité doivent être examinées en amont. La bonne question n’est pas « peut-on envoyer ce fichier ? », mais « cette donnée est-elle nécessaire pour atteindre la sortie attendue ? »
Étape 3 · Interroger le fournisseur, preuves à l’appui
Une page marketing ne répond pas à une question de gouvernance. Demandez des réponses écrites et conservez la version consultée.
Les données d’entrée servent-elles à entraîner le modèle ?
La réponse doit préciser les réglages par défaut, les différences entre offres, la durée de conservation et le traitement des conversations supprimées. « Nous ne vendons pas vos données » ne répond pas forcément à la question de l’entraînement ou de la sous-traitance.
Où les données circulent-elles ?
Identifiez l’éditeur, les sous-traitants, les régions d’hébergement et les transferts éventuels. Pour une entreprise en France ou en Afrique francophone, la localisation n’est pas une réponse complète, mais elle permet de poser les bonnes questions sur le droit applicable et les accès.
Quels contrôles existent-ils ?
Cherchez au minimum : gestion des rôles, authentification renforcée, journalisation, suppression, export, séparation des espaces et notification d’incident. Vérifiez aussi qui, chez vous, peut connecter une nouvelle source ou activer une action externe.
Comment récupérer ses données et changer d’outil ?
Un export lisible, un format documenté et une procédure de sortie réduisent la dépendance. Testez la récupération avant de stocker des instructions métier ou un corpus important.
La CNIL explique que la qualification du fournisseur dépend de la configuration du service et des responsabilités réelles. Ne supposez donc pas qu’un contrat standard règle automatiquement votre situation.
Étape 4 · Tester sur un jeu de cas, pas sur une belle démo
Préparez dix à vingt cas représentatifs, sans données rouges. Le jeu doit contenir :
- trois cas ordinaires ;
- deux demandes incomplètes ;
- deux cas ambigus ;
- un cas où la bonne réponse est « je ne sais pas » ;
- un format inattendu ;
- une information contradictoire ;
- un cas sensible qui doit être refusé ou transmis à une personne.
Écrivez à l’avance ce qui compte comme une bonne sortie. Pour un extracteur de facture, mesurez par exemple les champs correctement extraits et les erreurs bloquantes. Pour un assistant de réponse, évaluez la fidélité au corpus, l’absence d’invention et le taux de reprise humaine.
Conservez les entrées, les sorties, les corrections et la version de l’outil. Sinon, vous ne comparez pas deux solutions : vous comparez deux impressions.
Le profil Generative AI du NIST propose de gérer les risques en les gouvernant, cartographiant, mesurant puis traitant. Cette logique est utile même pour une petite équipe, à condition de la réduire à des preuves concrètes : cas testés, responsable, décision et date de réexamen.
Étape 5 · Brancher le minimum, avec une sortie de secours
Le premier pilote doit avoir moins de permissions que la version rêvée.
Pour un assistant de réponses, commencez par une sortie en brouillon. Pour un classement, écrivez dans une copie. Pour un workflow, utilisez un espace de test et une approbation avant tout envoi. Pour un agent, limitez les outils à la lecture et interdisez les opérations irréversibles.
Définissez aussi une sortie de secours : traitement manuel, fichier exporté, ancienne procédure ou personne de reprise. Une automatisation sans reprise n’est pas plus robuste parce qu’elle est plus rapide.
Les personnes qui utilisent le système doivent savoir ce qu’il fait, ce qu’il ne fait pas et quand elles doivent reprendre la main. Le règlement européen sur l’IA, article 4 demande aux fournisseurs et déployeurs de prendre des mesures pour assurer un niveau suffisant de maîtrise de l’IA pour les personnes concernées par son fonctionnement et son utilisation. Pour une PME, cela peut commencer par une fiche d’une page et un exercice sur un cas d’erreur.
La fiche de décision à remplir en vingt minutes
Copiez ce modèle dans votre espace de travail :
Travail ciblé :
Résultat attendu :
Données autorisées pendant le pilote :
Données interdites :
Outils et permissions :
Jeu de cas et critère de réussite :
Validation humaine :
Sortie de secours :
Propriétaire :
Date de revue :
Condition d’arrêt :
Une condition d’arrêt doit être mesurable. « Si ça se passe mal » ne suffit pas. Écrivez plutôt : « arrêt immédiat si une donnée interdite est envoyée », « arrêt si deux erreurs critiques apparaissent sur le jeu de cas » ou « pas de passage en production si le fournisseur ne documente pas la suppression demandée ».
Ce qui échoue souvent
Tester avec un seul cas facile. Vous mesurez alors la capacité à réussir une démo, pas l’utilité du système.
Confondre abonnement et conformité. Une offre payante peut améliorer les contrôles, mais elle ne définit pas votre finalité, vos accès ou votre validation humaine.
Donner trop tôt un accès en écriture. La lecture et la proposition suffisent souvent pour apprendre. L’écriture vient après la preuve, pas avant.
Oublier le coût de reprise. Un outil qui économise dix minutes mais crée une vérification de vingt minutes n’a pas amélioré le processus.
Ne pas prévoir la sortie. Si l’équipe ne sait pas exporter ses données, retrouver sa procédure ou continuer manuellement, elle devient captive avant même d’avoir mesuré le bénéfice.
La décision finale : continuer, réduire ou arrêter
Après le pilote, choisissez une seule des trois décisions suivantes.
- Continuer si le résultat est utile, les erreurs sont traitables, les données sont cadrées et la reprise est claire.
- Réduire si l’idée fonctionne mais que les permissions, le périmètre ou la qualité sont trop ambitieux. Revenez à des données fictives, à la lecture seule ou à une validation plus stricte.
- Arrêter si vous ne pouvez pas expliquer les flux de données, rejouer les cas, récupérer les sorties ou attribuer la responsabilité.
Cette discipline évite deux erreurs symétriques : interdire toute expérimentation par peur de l’IA, ou brancher un outil partout parce qu’une démonstration était convaincante.
Pour aller plus loin, comparez cette grille avec le guide choisir un cas d’usage IA rentable et mesurable, la fiche de délégation d’un agent IA et l’article évaluer et observer un agent avant de l’étendre.
Votre prochaine action : choisissez un seul processus, remplissez la fiche, puis testez-le avec des données vertes. Tant que vous ne savez pas quelle donnée entre, quelle personne valide et comment arrêter, vous n’êtes pas encore au stade du branchement.
Sources officielles et liens utiles
- CNIL et France Num, choisir une solution d’IA générative, fiche pratique pour TPE et PME, consultée le 11 septembre 2026.
- CNIL, guide d’auto-évaluation des systèmes d’IA, finalité et proportionnalité, vérifié le 17 septembre 2026.
- CNIL, qualification juridique des acteurs, responsabilités et sous-traitance, vérifié le 17 septembre 2026.
- NIST, AI RMF Generative AI Profile, gouvernance, mesure et gestion des risques, consulté le 11 septembre 2026.
- EUR-Lex, règlement (UE) 2024/1689, article 4, maîtrise de l’IA, consulté le 11 septembre 2026.