AI Act 2026 : le registre minimal que les PME doivent tenir maintenant
Une méthode pour documenter chatbots, contenus IA et usages exposés au public après le 2 août 2026, sans surétiqueter tout le reste.
Sommaire
Depuis le 2 août 2026, la transparence de l’AI Act n’est plus un sujet théorique. Elle fait partie du quotidien des fournisseurs et des déployeurs d’IA dans l’Union européenne. Le piège, pour une PME, serait de répondre par un réflexe administratif qui ajoute des badges partout, sans méthode ni preuve.
La bonne réponse est plus simple. Tenir un registre minimal, daté et relisible, qui dit quels usages existent, qui les porte, quel public les voit, quelle règle de transparence peut s’appliquer et quelle preuve vous gardez.
Le 27 juillet 2026, l’AI Omnibus est aussi entré en vigueur. La Commission européenne a indiqué que certaines obligations pour les systèmes à haut risque ont été décalées, que des exigences documentaires simplifiées visent les PME et les small mid-caps, et que davantage d’organisations peuvent accéder à des bacs à sable réglementaires. Cela ne supprime pas la transparence. Cela change le tempo pour une partie des cas à risque élevé.
À la fin de cet article, vous saurez remplir une fiche de documentation en une heure et demie, distinguer ce qui doit être visible pour l’utilisateur de ce qui doit simplement être archivé, et décider quand votre cas sort du registre minimal pour devenir un sujet juridique ou sécurité plus sérieux.
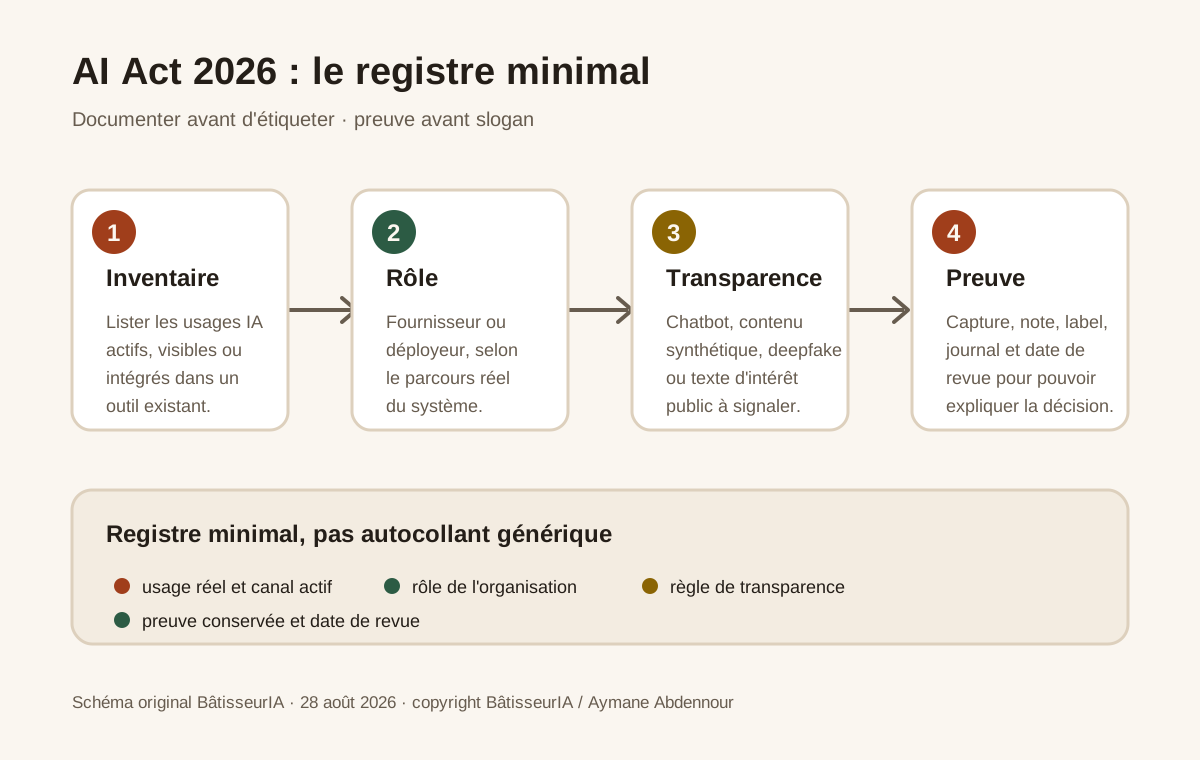
Schéma original BâtisseurIA. Création interne 2026. Copyright BâtisseurIA / Aymane Abdennour. Licence : tous droits réservés. Texte alternatif : registre minimal AI Act avec inventaire, rôle, transparence, preuve et revue.
Ce qui a changé, et ce qui n’a pas changé
La page officielle de la Commission européenne sur l’AI Act rappelle trois faits utiles.
Le règlement 2024/1689 est entré en vigueur le 1er août 2024. Ses règles de transparence sont devenues applicables le 2 août 2026. Et l’AI Act reste un cadre fondé sur le risque, avec des échéances différentes selon les catégories de systèmes et les secteurs.
Ce calendrier compte, mais il ne justifie pas le fatalisme. Pour une petite organisation, le bon réflexe n’est pas de traiter tout usage comme un système à haut risque. Le bon réflexe est d’identifier ce qui produit une interaction visible, ce qui génère du contenu synthétique, ce qui touche à des catégories sensibles, puis ce qui doit être documenté plus lourdement.
La Commission ajoute que les règles de transparence visent notamment les chatbots, les contenus générés par IA et certains contenus comme les deepfakes ou les textes publiés pour informer le public sur des sujets d’intérêt général. Elle précise aussi que les fournisseurs de systèmes génératifs doivent rendre le contenu identifiable, et qu’un code de pratique volontaire aide les créateurs, éditeurs et autres déployeurs à marquer et labelliser ces contenus.
La question utile devient donc : quel usage ai-je, quel rôle j’occupe, quelle personne est exposée, et quelle preuve puis-je montrer ?
Pourquoi un registre vaut mieux qu’un autocollant
La mauvaise réponse à l’AI Act consiste à inventer un bandeau générique du type « contenu assisté par IA » puis à l’apposer partout.
Ce réflexe est mauvais pour trois raisons.
Premièrement, il mélange des cas différents. Un chatbot qui parle directement à un client n’est pas un visuel de campagne. Un texte de veille interne n’est pas une synthèse publique. Une retouche standard n’est pas un deepfake.
Deuxièmement, il ne laisse pas de trace exploitable. Si personne ne sait qui a décidé, quand, sur quelle base et avec quelle version d’outil, la mention affichée devient une décoration.
Troisièmement, il détourne l’énergie de ce qui compte vraiment : réduire la collecte inutile, limiter les permissions, connaître le rôle de l’entreprise et garder une preuve datée.
La CNIL pousse exactement dans cette direction. Ses fiches pratiques IA rappellent qu’il faut penser la protection des données dès la conception, limiter les données collectées et informer les personnes concernées lorsque leurs données sont utilisées pour développer ou faire fonctionner un système d’IA.
Mon interprétation est simple, et c’est une inférence, pas une citation juridique : la transparence utile commence avant le label visible. Elle commence par la description du système et de son contexte.
Les quatre lignes du registre minimal
Le registre minimal tient sur une page. Pas plus.
1. L’usage
Décrivez le système ou la fonction d’IA avec des mots de terrain, pas avec le nom marketing du fournisseur.
Exemple :
- assistant de réponse client ;
- générateur de brouillon marketing ;
- résumé automatique de réunions ;
- assistant interne de recherche documentaire ;
- tri d’entrées de support.
Écrivez aussi le canal réel. Un chatbot de site, un module dans un CRM et un assistant dans un outil de création ne sont pas la même chose.
2. Le rôle
Indiquez si vous êtes plutôt fournisseur, déployeur, ou les deux selon le contexte.
Ce point change la responsabilité. Une entreprise qui utilise un outil tiers n’endosse pas forcément le rôle de fournisseur du modèle. En revanche, elle reste déployeur dès lors qu’elle l’utilise sous son autorité.
La distinction n’est pas qu’un détail de vocabulaire. Elle détermine ce que vous devez informer, documenter, contrôler et conserver.
3. La transparence à appliquer
Posez une question simple : une personne extérieure doit-elle savoir qu’elle interagit avec une machine, qu’un contenu est synthétique, ou qu’un contenu sensible demande une mention visible ?
Les cas les plus fréquents pour une PME sont les suivants :
- une personne parle à un chatbot ;
- un client lit un texte ou voit une image générés ou fortement assistés ;
- un public peut croire qu’un contenu fabriqué ressemble à une vraie prise de vue ou à un vrai son ;
- une équipe manipule un texte destiné à informer le public sur un sujet d’intérêt général.
Ne concluez pas trop vite qu’un simple usage interne crée une obligation visible. Beaucoup d’usages internes relèvent d’abord de la documentation, de la minimisation des données et de la gouvernance, pas d’un marquage public.
4. La preuve conservée
Le registre n’a de valeur que s’il peut être vérifié.
Conservez au minimum :
- le nom du système ;
- la date de mise en service ;
- la personne responsable ;
- la règle de transparence retenue ;
- la formulation affichée si elle existe ;
- la source ou la documentation du fournisseur ;
- la capture ou le fichier témoin ;
- la date de revue suivante.
Sans cela, vous ne documentez pas. Vous espérez vous souvenir.
Une méthode en 90 minutes
Prenez un seul périmètre, pas toute l’entreprise.
Minutes 0 à 15 : inventorier
Listez tous les usages d’IA réellement actifs. Incluez les fonctions cachées dans des logiciels déjà utilisés. Ne vous limitez pas aux outils que l’équipe appelle « IA ».
Minutes 15 à 30 : décider du rôle
Pour chaque usage, notez si vous êtes fournisseur, déployeur, ou si l’analyse reste à confirmer.
Si vous ne savez pas répondre, ce n’est pas une erreur. C’est un signal qu’il faut lire le contrat, la documentation produit ou le parcours réel avant de conclure.
Minutes 30 à 50 : tester la transparence visible
Ouvrez le parcours comme un utilisateur réel.
- Si c’est un chatbot, cherchez l’information dès l’ouverture.
- Si c’est un contenu généré, vérifiez que la mention ou le marquage existe là où il faut.
- Si c’est un contenu destiné au public, vérifiez que la relecture et la responsabilité éditoriale sont traçables.
La Commission rappelle qu’un code de pratique volontaire existe pour aider au marquage et à l’étiquetage. Il peut être utile, mais il ne remplace ni le règlement ni votre propre parcours de publication.
Minutes 50 à 70 : choisir la preuve
Pour chaque usage, choisissez une preuve unique et facile à retrouver.
Exemples :
- capture de l’écran d’accueil du chatbot ;
- copie de la mention affichée au bon endroit ;
- documentation du fournisseur sur le marquage ;
- journal de relecture pour un texte publié ;
- note interne montrant la décision de classification.
Minutes 70 à 90 : fixer la revue
Notez la prochaine date de révision, le propriétaire et le critère qui déclenchera une mise à jour.
Le meilleur registre est vivant. Il n’est pas long. Il est tenu.
Trois cas concrets
Cas 1 : le chatbot de support
Un client ouvre la page contact et pose une question. Le système répond en premier.
Ici, la bonne pratique est d’informer tôt et clairement que l’échange se fait avec un assistant automatisé. La formulation doit rester lisible sur mobile, sans jargon, et doit être visible avant ou au début de la conversation.
La preuve à archiver peut être une capture datée, la version du texte affiché et la personne qui a validé la formulation.
Cas 2 : la campagne marketing avec images générées
Une équipe produit une série de visuels à partir d’un outil génératif.
Le registre ne sert pas à coller une mention partout sans discernement. Il sert à documenter si le fichier final doit être identifiable comme synthétique, si le marquage technique survit au pipeline, et si le résultat risque de faire croire à une photo réelle ou à un événement réel.
Si l’outil fournit des métadonnées ou des icônes de labellisation, gardez la documentation et testez l’export. Une capture d’écran du rendu final ne prouve pas toujours qu’un marquage machine a survécu.
Cas 3 : le brouillon d’un article de veille
Une personne prépare un texte public sur une actualité réglementaire avec l’aide d’un modèle.
Dans ce cas, le sujet n’est pas seulement le contenu généré. Il faut aussi la responsabilité éditoriale. Qui a vérifié les sources ? Qui a validé la date ? Qui assume la publication ?
La CNIL rappelle que les données utilisées pour développer ou faire fonctionner des systèmes d’IA doivent être encadrées et que les personnes concernées doivent être informées lorsque cela s’applique. Pour un contenu public, cela pousse à garder une chaîne de relecture nette, avec sources datées et version finale archivée.
Les erreurs les plus fréquentes
La première erreur consiste à traiter le registre comme un formulaire RH.
Il ne s’agit pas d’un document pour cocher des cases. Il s’agit d’un outil pour décider.
La deuxième erreur consiste à confondre transparence visible et conformité complète.
L’AI Act ne remplace ni le RGPD, ni la sécurité, ni la revue juridique, ni les obligations sectorielles. Un outil peut être transparent sans être sûr. Il peut être visible sans être conforme.
La troisième erreur consiste à oublier les fonctions d’IA intégrées dans des logiciels banals.
Un CRM, un outil de support, un outil de rédaction ou de publication peut déjà contenir des fonctions génératives ou de tri. Si vous ne les inventoriez pas, vous laissez une partie du problème hors du registre.
La quatrième erreur consiste à ne garder aucune preuve.
Une mention affichée aujourd’hui peut disparaître demain. Une politique interne peut changer. Une version d’outil peut être remplacée. Si vous ne gardez pas de capture, de note ou de journal, vous perdez le lien entre la décision et le terrain.
La cinquième erreur consiste à tout faire porter par le vendeur.
Le fournisseur peut expliquer son produit. Il ne peut pas décider à votre place du contexte d’utilisation, du parcours réel et de la responsabilité éditoriale ou opérationnelle que vous portez.
Quand le registre minimal ne suffit plus
Il existe des cas où ce registre rapide n’est qu’un point de départ.
Si votre usage touche à la reconnaissance d’émotions, à la catégorisation biométrique, à l’emploi, au crédit, à la santé, aux mineurs, à l’accès à un service essentiel ou à un système à haut risque, vous ne devez pas vous contenter d’un simple registre de transparence.
L’AI Act distingue en effet plusieurs niveaux de risque. La page officielle de la Commission indique que certaines obligations pour les systèmes à haut risque ont des échéances plus tardives, et que les règles spécifiques à certains secteurs ou produits s’appliquent selon un calendrier différent. L’AI Omnibus a, lui, ajusté ce tempo pour laisser plus de temps à l’outillage et à la mise en conformité.
Autrement dit, le registre minimal est une porte d’entrée, pas une excuse pour éviter une vraie analyse lorsque le risque monte.
Votre prochaine action
Prenez aujourd’hui un seul usage réel et remplissez ces huit lignes :
- nom du système ;
- usage réel ;
- rôle de l’organisation ;
- personne exposée ;
- règle de transparence applicable ;
- preuve conservée ;
- propriétaire ;
- date de revue.
Si vous hésitez sur une ligne, ne forcez pas la réponse.
Notez plutôt ce qu’il manque, qui peut le confirmer et dans quel délai. C’est souvent là que se trouve la vraie valeur du travail de conformité.
Si vous avez déjà un cas de chatbot, de contenu génératif ou de publication assistée, vous pouvez prolonger cette lecture avec l’audit de transparence en 30 minutes ou avec Avant d’adopter une solution IA, exigez trois preuves. Pour la partie gouvernance et permissions, la fiche de délégation d’un agent IA reste la suite logique.
Sources officielles et liens utiles
- Commission européenne, AI Act
- Commission européenne, Safer and more transparent AI
- Commission européenne, code de pratique sur le marquage et l’étiquetage des contenus générés par IA
- AI Omnibus Regulation
- Règlement (UE) 2024/1689 sur EUR-Lex
- Insee, Les technologies de l’information et de la communication dans les entreprises en 2025
- CNIL, Les fiches pratiques IA
- CNIL, Sécurité : intelligence artificielle, conception et apprentissage
Sources vérifiées le 28 août 2026. Article de méthode générale, pas un avis juridique. Révision prévue si les lignes directrices de la Commission, l’AI Act ou les recommandations CNIL évoluent.