Webhook et IA : sécuriser un événement entrant avant d'automatiser
Une méthode pratique pour vérifier un webhook, limiter les rejeux et décider quand un événement peut déclencher un workflow IA.
Sommaire
- Un webhook n’est pas encore une décision
- 1. Vérifier la signature sur le corps original
- 2. Ajouter une protection contre le rejeu
- 3. Dédupliquer l’événement, pas le texte de l’IA
- 4. Ne pas supposer que les événements arrivent dans l’ordre
- 5. Limiter ce que l’IA peut faire
- 6. Renvoyer vite, traiter ensuite
- Le test de 30 minutes
- Les limites à accepter
Un webhook peut être le meilleur déclencheur d’une automatisation. Il peut aussi devenir une porte d’entrée acceptant n’importe quelle requête, rejouée plusieurs fois, avant même que votre modèle IA n’ait commencé à réfléchir.
Le problème n’est pas seulement de savoir si le JSON est valide. Il faut savoir qui l’a envoyé, si le message est récent, s’il a déjà été traité, si son ordre compte et quelle action il est autorisé à déclencher.
À la fin de ce guide, vous pourrez établir en 30 minutes une fiche de contrôle pour un webhook entrant, choisir un traitement sûr et décider si l’événement peut lancer une action automatique, un brouillon ou seulement une file de vérification humaine.
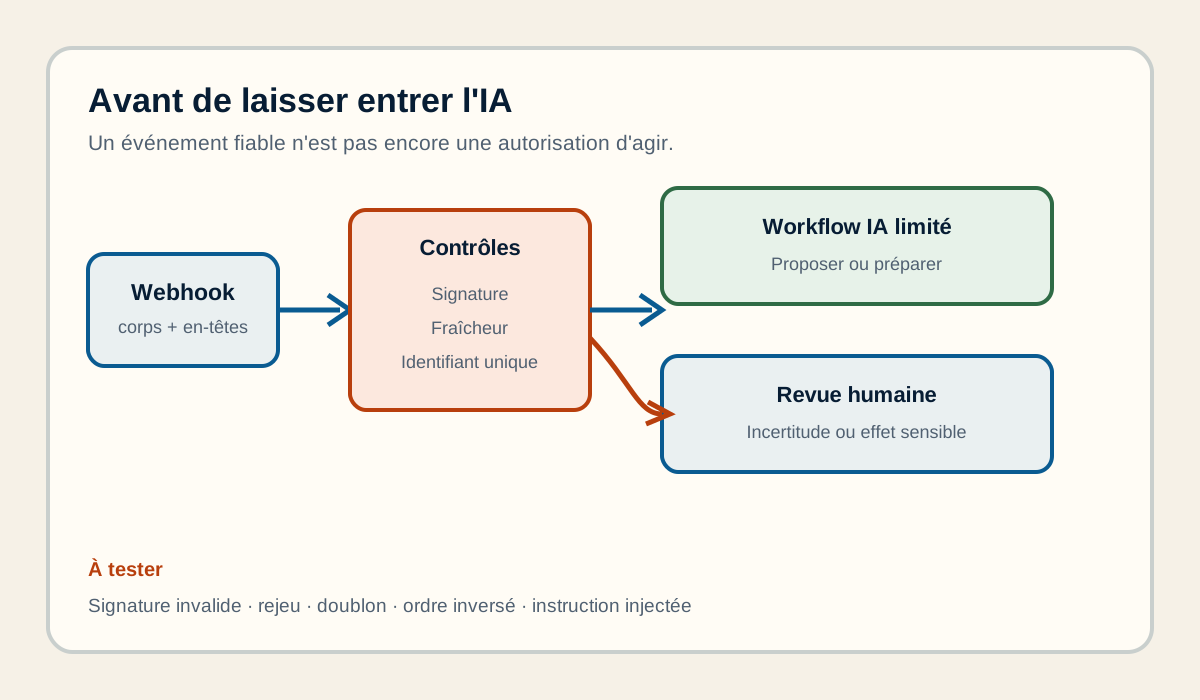
Schéma original BâtisseurIA, créé pour cet article en 2026. Crédit : BâtisseurIA / Aymane Abdennour. Licence : CC BY 4.0.
Un webhook n’est pas encore une décision
Un webhook est une notification envoyée par un service vers une URL. Par exemple, un outil de paiement peut signaler une facture réglée, un dépôt de code peut signaler une nouvelle demande ou un formulaire peut transmettre une prise de contact.
Le webhook indique qu’un événement est arrivé. Il ne prouve pas que votre workflow doit envoyer un message, modifier une fiche ou appeler un agent. Cette séparation est importante dès qu’une IA intervient : le modèle peut interpréter un événement fiable, mais il ne doit pas compenser une entrée dont l’origine ou la fraîcheur restent inconnues.
Le bon flux ressemble à ceci :
- Recevoir le corps brut et les en-têtes nécessaires.
- Vérifier l’authenticité avant de parser ou d’appeler un modèle.
- Vérifier la fraîcheur, l’identifiant et le type d’événement.
- Enregistrer une décision de traitement avant l’effet externe.
- Envoyer l’événement vers un workflow limité, ou vers une revue humaine.
Cette frontière évite de payer un appel de modèle pour une requête forgée et réduit le risque qu’un simple POST déclenche une opération sensible.
1. Vérifier la signature sur le corps original
La première question est : « Le contenu reçu a-t-il été signé avec le secret partagé attendu ? » GitHub recommande un secret de webhook et une signature HMAC-SHA-256 calculée sur le contenu de la livraison. La documentation précise aussi qu’il faut comparer les signatures avec une fonction en temps constant et ne pas utiliser une comparaison naïve.
La séquence compte :
- Conserver le corps brut tel qu’il est arrivé.
- Lire la signature attendue dans l’en-tête prévu par le fournisseur.
- Recalculer le HMAC avec le secret stocké dans le gestionnaire de secrets.
- Comparer en temps constant.
- Refuser la requête avant toute désérialisation, journalisation détaillée ou appel IA.
Ne parsez pas le JSON puis ne le re-sérialisez pas avant la vérification. Des espaces, un ordre de clés ou un encodage différent peuvent changer les octets signés. La documentation GitHub sur la validation des livraisons rappelle que le proxy ou le load balancer ne doit pas modifier le corps avant cette étape.
Une signature valide ne signifie pas que l’événement est pertinent. Elle signifie seulement que le message correspond au secret et au contenu vérifié.
2. Ajouter une protection contre le rejeu
Un attaquant qui capture une livraison signée peut parfois la renvoyer. La signature restera correcte, même si l’intention originale est ancienne. C’est le problème du rejeu.
Pour le limiter, votre fournisseur doit idéalement transmettre un horodatage et un identifiant unique, ou utiliser une signature avec une fenêtre de validité. La RFC 9421 sur les signatures de messages HTTP décrit notamment les paramètres created, expires et nonce. Elle explique qu’une signature peut encore être rejouée si elle ne contient pas de mécanisme permettant de distinguer une nouvelle livraison d’une copie.
Votre contrôle peut donc conserver :
- L’identifiant de livraison fourni par le service.
- L’horodatage annoncé et l’heure de réception.
- Le nonce, lorsqu’il existe.
- Une date d’expiration ou une durée maximale acceptée.
- L’empreinte du corps pour le rapprochement et le diagnostic.
Refusez un message trop ancien, déjà vu ou incohérent. La durée ne doit pas être choisie au hasard : elle doit couvrir le délai normal de livraison et de reprise, sans laisser une fenêtre inutilement large pour une action sensible.
Si le fournisseur ne propose ni signature avec horodatage ni identifiant stable, ne fabriquez pas une sécurité imaginaire avec une simple adresse IP. Réduisez le périmètre, placez l’événement en attente ou utilisez une passerelle qui ajoute une authentification vérifiable.
3. Dédupliquer l’événement, pas le texte de l’IA
Le même événement peut être livré plusieurs fois. GitHub indique qu’une redelivery conserve le même identifiant X-GitHub-Delivery. Stripe expose aussi un identifiant d’événement et recommande de traiter les événements comme des objets distincts à retrouver côté serveur.
Enregistrez l’identifiant avant d’exécuter un effet externe. Une contrainte unique doit empêcher deux workers concurrents de déclarer simultanément que l’événement est nouveau.
Un registre minimal peut contenir :
delivery_idet fournisseur.- Type d’événement et identifiant métier.
- Empreinte du corps signé.
- Statut
reçu,en cours,traité,rejetéouà vérifier. - Heure de réception et dernière tentative.
- Identifiant de l’effet externe, s’il existe.
Ne dédupliquez pas avec le texte produit par le modèle. Une reformulation différente peut représenter le même événement, et deux textes proches peuvent concerner deux clients différents. L’identité doit venir du système émetteur ou d’une clé métier stable.
Cette règle complète l’idempotence de l’action. Le registre répond à « avons-nous déjà accepté cet événement ? ». La clé d’idempotence de l’action répond à « cette action externe a-t-elle déjà produit son effet ? ». Les deux protections se complètent.
4. Ne pas supposer que les événements arrivent dans l’ordre
Un événement paiement.confirmé peut arriver avant une mise à jour attendue, ou une livraison plus récente peut être traitée avant une plus ancienne. Une file distribuée, un retry ou un incident réseau suffit à changer l’ordre observé.
Avant de déclencher un agent, vérifiez si l’événement contient :
- Une version de l’objet.
- Un horodatage métier fiable.
- Un état actuel récupérable auprès du fournisseur.
- Une relation explicite avec l’événement précédent.
Pour un workflow de qualification, un événement tardif peut être traité après relecture de l’état courant. Pour une transition irréversible, il faut refuser l’hypothèse et demander une vérification. Le plus sûr n’est pas toujours de traiter tous les messages dans l’ordre d’arrivée, mais de reconstruire l’état utile avant d’agir.
La documentation Stripe rappelle que les événements peuvent être livrés hors ordre et qu’il faut récupérer l’objet concerné lorsque l’ordre est important. Cette approche coûte un appel supplémentaire, mais elle évite qu’un modèle déduise un état obsolète à partir d’un seul message.
5. Limiter ce que l’IA peut faire
Après les contrôles réseau et métier, l’IA ne devrait recevoir que les champs nécessaires à sa tâche. Un webhook de paiement n’a pas besoin de transmettre tout le profil client à un modèle qui doit seulement classer une anomalie. Un événement de formulaire peut être résumé ou filtré avant l’appel.
Définissez trois niveaux :
- Lecture : classer, extraire ou proposer une prochaine étape.
- Préparation : créer un brouillon, enrichir un ticket ou calculer une priorité.
- Effet externe : envoyer, publier, débiter, supprimer ou modifier une donnée sensible.
Un webhook peut souvent déclencher les deux premiers niveaux après validation. Le troisième doit exiger une règle supplémentaire : autorisation métier, clé d’idempotence, résultat vérifiable et parfois confirmation humaine.
Ne laissez pas le modèle choisir librement l’outil à partir du contenu reçu. Le type d’événement et son périmètre autorisé doivent déterminer les outils disponibles. Le texte du webhook peut contenir des instructions adversariales ; il doit rester une donnée à traiter, pas une consigne système.
6. Renvoyer vite, traiter ensuite
Un endpoint webhook ne devrait pas garder la connexion ouverte pendant une analyse longue. Vérifiez l’entrée, inscrivez-la dans une file durable et répondez rapidement avec un statut adapté. Le worker pourra ensuite traiter, réessayer ou placer l’événement en revue.
Cette séparation rend les erreurs visibles : signature invalide, identifiant déjà reçu, erreur temporaire du fournisseur, erreur du modèle et échec de l’action externe ne sont pas confondus.
Conservez des journaux sans secrets ni contenu personnel inutile. Un identifiant de livraison, un statut, une catégorie d’erreur et un horodatage suffisent souvent pour démarrer un diagnostic. Pour les données sensibles, journalisez une référence interne plutôt que le payload complet.
Le test de 30 minutes
Prenez un webhook sans conséquence et écrivez le résultat attendu avant de tester :
- Signature absente : rejet sans appel IA.
- Signature incorrecte : rejet sans écriture métier.
- Message ancien : mise en attente ou rejet explicite.
- Même identifiant deux fois : une seule entrée traitée.
- Deux workers simultanés : un seul verrou gagne.
- Événements hors ordre : état relu avant décision.
- Contenu injectant une instruction : données neutralisées, outils limités.
- Échec du modèle : événement conservé et rejouable sans doublon.
- État externe inconnu : arrêt et vérification, jamais retry aveugle.
Mesurez au moins le nombre d’événements rejetés, mis en attente, rejoués et réellement traités. Si vous ne pouvez pas expliquer pourquoi un événement est arrivé jusqu’à un effet externe, le flux n’est pas prêt pour la production.
Les limites à accepter
Une signature ne protège pas un secret déjà exposé. Une fenêtre anti-rejeu ne garantit pas que l’événement est commercialement pertinent. Un identifiant unique ne corrige pas une mauvaise règle métier. Une IA qui classe correctement un événement peut tout de même proposer une action dangereuse.
Le contrôle doit donc rester proportionné au dommage possible. Pour un brouillon interne, une vérification simple et une revue peuvent suffire. Pour un paiement, une suppression ou une publication externe, conservez une preuve de l’autorisation, un état distant vérifiable et une règle d’arrêt humaine.
Commencez par un seul webhook. Remplissez cette fiche : fournisseur, secret, corps signé, fenêtre de fraîcheur, identifiant stable, contrainte unique, types autorisés, données transmises au modèle, outils disponibles, effets interdits, statut de reprise et propriétaire de la vérification.
Un webhook fiable ne donne pas plus d’autonomie à l’IA par défaut. Il rend l’entrée, la répétition et l’arrêt suffisamment prévisibles pour décider où l’automatisation peut aider sans masquer l’incertitude.
Pour poursuivre, comparez cette grille avec le runbook de reprise d’une automatisation IA et la méthode pour éviter les doublons dans un workflow. Si vous avez un projet défini, préparez l’événement source, l’effet attendu, les données autorisées et la règle d’arrêt avant de passer par la page contact.